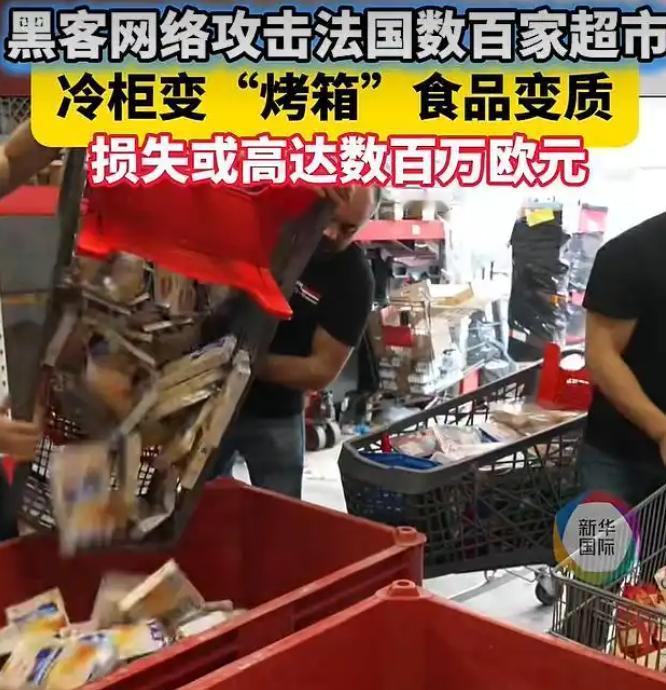
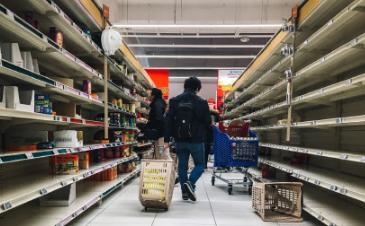
10月11日,黑客利用丹麦丹佛斯公司提供的制冷控制系统软件漏洞,远程启动强制除霜功能,将家乐福、英特玛榭、U合作社等旗下至少400家门店的冰箱和冷冻柜温度统一调高至50℃,甚至个别设备飙升到80℃,持续加热长达6小时!大量生鲜冷冻食品一夜报废,部分冰柜过热起火,融化的冰淇淋流满街面,超市员工被迫将整车食品扔进垃圾箱。
人站在店里,明明没按任何按钮,机器却像被另一只手掐着脖子干活。制冷系统本来该保冷,结果被远程改成“猛加热”,把防结霜的除霜逻辑变成了破坏工具。
很多人以为黑客最爱搞的是盗号、骗钱、勒索页面,其实工业控制系统的漏洞更狠,它不直接动你的钱,先动你吃的东西、动你店里的电、动你整条冷链的命。
丹佛斯这类企业干的就是暖通制冷、驱动控制、工业自动化的底层活儿,很多商超、冷库、冷链车的温控模块和控制器都跟它生态有关。平时大家买菜只看价签,不会管后台是谁在控温,可一旦软件权限被拿住。
千里之外的人就能让压缩机反向出力、让加热元件长时间工作、让报警阈值被改到看不见。这次不是小偷进店偷肉,是系统被人“借壳发疯”,门店员工再能干也拦不住后台下发的指令。
说白了,现代超市早不是“电闸一合、冷气就转”的生意了,它是一张连着供应商、设备厂、运维平台、门店网络的网。哪一段软了,哪一段就被人当跳板。黑客挑强制除霜这个功能下手很刁,除霜本来就是设备自带动作。
短期升温听起来还“合理”,可当这个动作被批量、远程、超时触发,冷柜就从保鲜箱变成烤箱。食品报废只是账面损失,真正麻烦的是消费者以后进店会想:我这盒虾仁,今晚会不会也被谁在屏幕那头烤过六小时。
有人觉得这是欧洲商超的倒霉事,跟咱没关系。真别这么想。国内大卖场、社区冷库、生鲜电商的前置仓,同样跑着各种温控终端、物联网网关、远程运维系统。
厂家在国外也好,在国内也罢,只要设备联网、账号通用、固件不升级、运维端口裸奔,攻击成本就可能低到一台笔记本加几个漏洞。物理世界里的食品安全,已经和赛博世界的补丁管理绑在一起了,断网当然稳,可现代连锁业态又离不开集中管控,这就是矛盾。
这次被点名的家乐福、英特玛榭、U合作社,门店一多,受影响面就大。400家不是400台冰箱,是几百个社区的食品供应节点。一边是融化的奶油淌到地砖上,一边是员工推着整车牛排、鸡翅、速冻饺子去扔。
这种画面比任何安全培训都刺眼:原来“系统正常”四个字,可能只是没人按暂停键。设备没坏,厂没停电,人没操作,东西却全废了,这种失控感才是最贵的成本。
往深里看,这类事件有个老毛病:设备出厂重功能、轻安全。制冷准不准、除霜快不快、能不能手机看温度,卖点很清楚;可固件签名、权限隔离、操作审计、异常行为拦截,往往等出事才补。
丹佛斯这样的部件/系统厂商要做底层防护,超市连锁也得把物联网设备当资产管,不能装完就扔给店长。店长会摆货、会盘库存,可他挡不住远在境外的攻击者改设定点。责任链一长,反而最容易漏。
再看攻击选择的时间也阴。周末夜、门店低峰、补货还没上架,等早上人来了,冷柜已经把货“焖”熟了。这不是乱敲键盘的毛头小子,更像摸过零售运维节奏的人干的。
目标不一定图立刻到账的赎金,也可能是证明“我能让你全行业挨一记闷棍”。对黑客来说,炸服务器太吵,让400家店冰淇淋流满地,反而更像给行业递刀:你们吹的智能冷链,脆得很。
当然也得说句公道话,现在公开材料里能确认的是:10月11日发生远程滥用除霜功能、多家欧洲零售商冷链受损、丹佛斯相关制冷控制软件/系统被指存在可被利用的问题。
至于背后是谁、是不是同一团伙、有没有勒索信、数据有没有被拖走,这些别急着下定论。把未核实的“某国黑客”“某组织宣战”塞进去,那是流量号干的事,不是把事讲明白该有的态度。
物理破坏不一定靠炸弹,一条错误指令就能让机器自己把自己玩坏。这次是冰柜,下次可能是冷库氨系统报警被屏蔽,再下次是配送车温控回传造假——每一样都直接戳老百姓饭碗。
所以别只笑欧洲超市满地甜筒。国内商家也该对账了:冷柜是不是默认密码、运维平台是不是公网直开、固件上次升级啥时候、谁有权限改温度设定、异常升温有没有自动断电保护。
这些事不性感,但比写海报重要。消费者也得明白,以后看冷链不能只看“冷”不“冷”,还得问它“稳”不“稳”、“谁在管”、“出事找谁”。食品安全不只是过期没过期,也包括这台柜子听不听人的话。
说到底,黑客打的不是一家超市,是大家对“机器按规矩干活”的信任。以前坏货怪停电、怪门没关严、怪员工大意,现在得加一条:怪屏幕那头有人点了“强制除霜”。这个世界最吓人的破坏,不一定有火光和巨响,也可能只是一行本不该下发的指令,让冷柜安静地把夏天塞进冬天里。