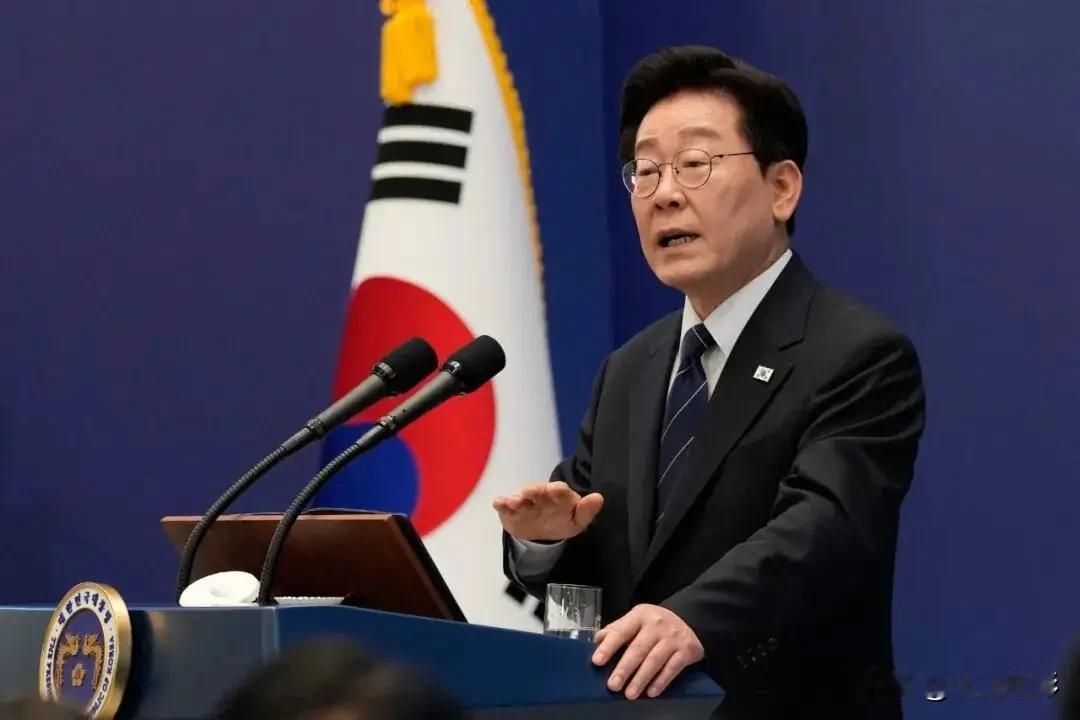
韩国总统李在明10月4日下令彻查近期金融机构和公共机构的个人信息泄露事件,要求相关部门拿出彻底的调查结论和应对方案。这不是一次寻常的表态。青瓦台首席发言人姜由桢在当天对外确认,李在明在听取金融与公共机构信息泄露事故及应对情况的汇报后,明确表示“要对事态有严肃认识”,并指示调查不能走过场、对策不能流于形式。他点名的范围包括主要商业银行、储蓄银行和信贷公司,金融委员会和金融监督院当天下午即召集全金融圈协会会长及受害机构CEO开紧急点检会。
摆在那里的情况比表面上更复杂。新韩银行先出事,大约2.5万名客户的姓名、电话号码、年收入、贷款额度等信息被泄露。紧接着KB国民银行披露119名客户信息外泄,韩亚银行89名,BNK釜山银行11名外包员工也中招。友利银行和NH农协银行虽然没有实际泄露,但攻击尝试同样发生了,只是被防御系统拦了下来。五大商业银行同时遭袭,这在韩国金融业还是头一回。
但金融圈只是冰山露出水面的部分。韩联社的梳理显示,韩国今年先后经历了通信公司、流通企业和购物平台的用户信息泄露,随后在线视频平台TVING被曝约3954万个账号信息外流,医美信息平台“江南姐姐”近22万用户的咨询记录甚至照片都被波及,电子支付结算平台“toss支付”、音视频网站Mewpot也相继出事。韩国最大的电商平台酷澎此前更是因超过3300万用户数据泄露,被个人信息保护委员会开出约6247亿韩元的历史最高罚单。邮政系统的内部人员也卷入过信息倒卖,有邮局职员利用内部物流系统查询客户信息后转手给“代客报复”团伙。
这些事串在一起,已经不是某家企业管理不善的问题了。它反映的是韩国社会数字化程度走到高位之后,信息保护能力没有同步跟上。企业把越来越多的业务搬上系统和平台,每一个新增的接口、每一条外部连接路径,都等于多开了一扇可能被撬开的门。
更值得琢磨的是攻击方式的改变。多家韩国媒体和信息安全行业人士披露,新韩银行被攻击所涉服务器上发现了基于中文的AI自主渗透测试工具的使用痕迹。这种工具能自动扫描系统漏洞、规划攻击路径,不需要人坐在电脑前一步步操作。换句话说,过去黑客攻击拼的是人的技术水平,现在AI把技术门槛拉低了,攻击的规模和速度都可以被机器自动化放大。韩国方面目前还没有确认这些工具是否直接用于攻击,但出现痕迹本身已经说明问题:AI正在从防御工具变成攻击工具,攻防之间的平衡在向攻击方倾斜。
这件事对韩国政府的考验很具体。李在明的彻查令和紧急会议解决的是眼前的问题——查清谁泄露了什么、怎么堵住漏洞、怎么补偿用户。但更深一层的困境在于,韩国的个人信息保护体系面对的是跨行业、跨平台的系统性风险,而监管框架仍然是按行业切块设立的。通信公司归通信委员会管,银行归金融监督院管,电商平台归个人信息保护委员会管。当一个攻击者同时瞄准银行、电商、医美平台和物流系统时,碎片化的监管架构很难形成统一的防御反应。
韩国社会对个人信息泄露的焦虑感有现实基础。被泄露的不只是电话号码和地址,还包括年收入、贷款额度、身份证号、咨询照片甚至实际手术记录。这些数据一旦被拼在一起,能干的事情远比单纯的骚扰电话严重得多。韩联社在报道中援引专家观点指出,企业在引进安全方案的同时,必须持续检查访问权限管理和外部连接路径,普通用户也应该养成对陌生来电通过官方渠道核实的习惯。
数字化程度越高的社会,信息保护的脆弱性就越突出,这个判断放在哪个国家都成立。韩国这次的事件提供了一个样本:当一个国家的银行、电信、电商、医疗和物流系统都高度依赖数字平台运转时,一次成功的攻击可能触发的连锁反应,远超出单个行业的承受范围。李在明政府接下来要面对的,不只是“谁干的”和“怎么赔”这两个问题,更棘手的是如何在行业壁垒之间搭建起一套真正管用的协同防御机制。这个课题不是韩国独有的,只是它现在被推到了最前面。