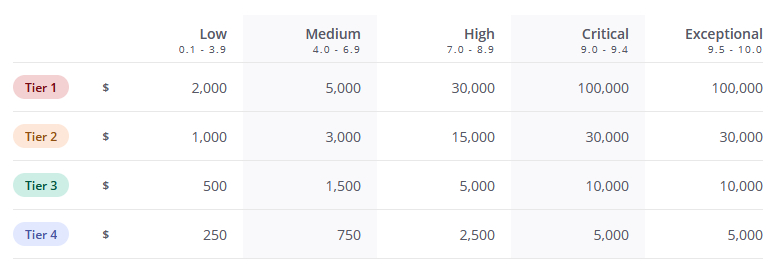
美国芯片巨头英特尔已正式取消其漏洞奖励计划的所有现金赏金。该计划此前设置的单笔最高奖励可达10万美元,用以激励安全研究员挖掘产品漏洞。
本月初,英特尔悄然更新了第三方安全平台Intigriti上的漏洞赏金项目页面,删除了全部现金奖励细则,并为项目标注“无悬赏”标识,彻底终止了持续十余年的现金激励机制。针对此次政策调整,无论是媒体一周前发起的问询,还是硬件行业媒体的报道求证,英特尔均未给出任何官方解释,未透露取消赏金的具体原因。
英特尔的漏洞悬赏计划已运营超十年,而该计划的高额赏金体系,源自2017年轰动全球的Spectre(幽灵)与Meltdown(熔断)漏洞事件。彼时,两大高危漏洞曝光,彻底暴露了英特尔CPU架构存在的底层安全缺陷,让其产品安全性备受质疑。此后英特尔大幅加码赏金力度,以高额回报吸纳高质量安全研究,力争在芯片大规模入驻家庭终端与数据中心前,提前排查、修复重大安全隐患,筑牢产品安全防线。
而英特尔此次关停现金赏金的举措,绝非单一企业的个案,大概率预示着全球科技行业漏洞奖励体系的全新发展趋势。
过去一年,人工智能技术在网络安全领域的普及,催生了海量AI自动挖掘的系统漏洞。大批量同质化、高频次的漏洞报告涌入各大科技企业的安全平台,不仅挤占了安全团队的工作精力、消耗大量运维时间,更持续透支企业的漏洞悬赏预算与安全专项经费,让传统漏洞奖励计划不堪重负。
在此之前,网络安全行业的主流预警聚焦于一点:AI催生的海量漏洞,会引发安全治理灾难,导致大量漏洞无法及时修复。但如今行业浮现出另一大被忽视的核心副作用——企业高额漏洞赏金项目正在持续收缩,甚至濒临彻底消亡。
结合长期深耕网络安全领域的行业观察来看,事实上,主动、持续投入资金运营漏洞赏金计划的企业本就是少数,多数企业过往仅依靠行业通用规范维系安全体系,核心目的多为应对公关危机、维持品牌口碑,并未真正重视漏洞挖掘的价值。
长久以来,大量企业始终在寻找合理契机缩减安全赏金开支,而AI带来的“漏洞洪潮”,恰好成为了它们期待已久的调整借口。不难预判,未来会有越来越多科技企业以漏洞报告数量激增、财务成本承压为由,叫停现金漏洞奖励机制,行业或将倒退至二十年前,依靠研究者无偿提交漏洞的原始安全治理模式。